会話型AI 9サービスの通信を調べた論文——チャットの断片が広告・計測事業者に渡る
IMDEA Networksなどの研究チームが、ChatGPTやClaudeなど9つの会話型AIのWebとAndroidアプリを2026年5月に調べました。全サービスが広告・計測事業者を組み込み、会話のURLやタイトルを第三者に送るものもありました。共有リンクの扱いと、使う側ができる対策も整理します。
この記事でわかること
- IMDEA Networksなどの研究チームが、9つの会話型AI(ChatGPT、Claude、Grok、DeepSeek、Perplexity、Gemini、Copilot、Mistral、Meta AI)のWebとAndroidアプリを2026年5月に調べた
- 全サービスが広告・計測事業者を1社以上組み込み、Webの6サービスとAndroidの3サービスが、会話のURL・タイトル・プロンプト・スクリーンショットのいずれかを第三者に送っていた
- Cookieを拒否しても、4/9のサービスで第三者への送信が続いた。Grokは共有前の会話URLも既定で誰でも開ける
- 論文は、第三者の存在だけでは広告目的とは言えないと限界も明記している。スペインのデータ保護当局(AEPD)は欧州の当局に共有した
- 使う側は、Cookieの拒否、共有リンクの管理、機微な内容を入力しないことを検討したい
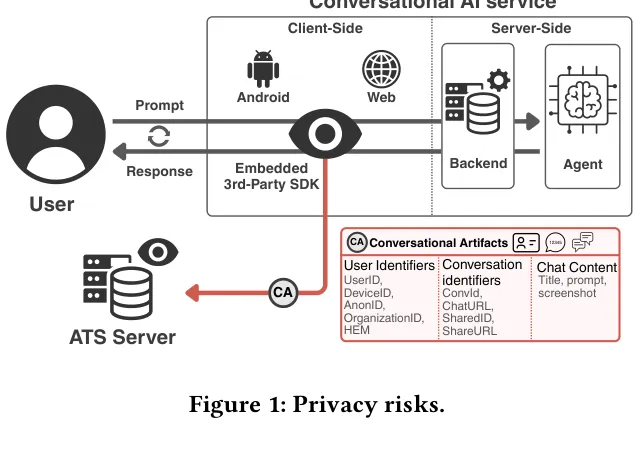
ChatGPTやClaudeに入力した内容は、AI提供元だけが見ていると思いがちです。IMDEA Networksなどの研究チームは、この前提を実測で確かめた論文「Prompt like a Butterfly, Sting like a Tracker」を公開しています。9つの会話型AIのWebとAndroidアプリを調べた結果、全サービスに広告・計測事業者が組み込まれていました。会話のURLやタイトルといった、会話の中身を示す情報が第三者に渡るサービスもありました。
何を調べたか
調べたのは、ChatGPT、Claude、Grok、DeepSeek、Perplexity、Gemini、Copilot、Mistral(Le Chat)、Meta AIの9サービスです。Webは9つすべて、Androidアプリはアプリのある8つが対象でした。測定は2026年5月にスペインで行われています。Chromeの開発者ツールでWebの通信を記録し、Androidは計測用に改造した端末でアプリの通信を記録しました。
会話には、病気について相談する利用者を想定した、健康に関わる内容を使っています。そのうえで、Cookieの同意(拒否・承諾・無視)、アカウントの種類(ゲスト・無料・有料)、シークレットモードなどの条件を変えて、通信を比べました。
見つかったこと
論文が挙げる主な結果は次のとおりです。
全サービスが第三者の広告・計測を使っている
全9サービスが、広告・計測事業者(論文ではATSと呼びます)を1社以上使っていました。接続先は124ドメイン、44組織で、Googleの製品がもっとも広く使われています。なお論文は、GoogleやMetaのように提供元自身が持つ広告・計測の仕組みも、比較のためにATSに数えています。
Cookieを拒否しても、通信は止まりません。Perplexity、DeepSeek、Gemini、Copilot、ChatGPT、Claudeは、拒否した状態でもGoogle Adsに接続していました。第三者への送信が続いたサービスは、4/9(44.4%)です。一方、Claudeでは、Cookieを拒否するとMeta Pixelなどの起動が止まり、11の広告プラットフォームへのサーバー側の転送もなくなったとされています。拒否は効く場合もある、ということです。
会話のURLやタイトルが渡る
Webでは6サービス、Androidでは3サービスが、会話のURL、タイトル、プロンプト、スクリーンショットのいずれかを第三者に送っていました。
- 会話のURL: Webの5サービスが、9つの事業者に送っていた。Androidでは観測されなかった
- 会話のタイトル: Webの3サービスが、Meta、TikTok、DoubleClickなどを含む9つの事業者に送っていた。AIが自動で付ける要約なので、健康や金銭の話題が読み取れる
- ユーザーを特定する識別子: ClaudeとMistralは、会話のURLとあわせて、メールアドレスやユーザーIDをIntercomに渡していた
会話のタイトルの送信は、9件中8件がCookieの承諾後にだけ起きていました。識別子と一緒に送られると、どの利用者の話題かが結び付けられます。論文は「Meta Pixelの1回の呼び出しに、会話のURLと_fbp Cookieがあれば、チャットをMetaのプロファイルに結び付けられる」と説明しています。
サービスごとの違いも大きく、もっとも多かったのはGrokです。Web版でGrokは、7つの事業者に会話のURLとタイトルを送っていました。7つはいずれも、Cookieを承諾した場合だけです。
共有リンクは誰でも開ける
すべてのサービスに、会話を共有する機能があり、共有された会話は認証なしで開けます。この共有ページに第三者の計測が入っていると、会話が丸ごと見えるおそれがあります。論文では、9つの第三者が共有ページに存在していました。Grokの共有ページでは、TikTokが会話のスクリーンショットを、MetaとTikTokが最新のプロンプトを取得していたと報告されています。
共有する前の会話URLの扱いにも差があります。Grokは無料でも有料でも、会話のURLが既定で公開され、オプトアウトで非公開にする形です。Perplexityは、ゲストの会話を常に公開にしていました。ただし2026年4月3日以降は、そのURLをMetaなどの第三者に送らなくなったとしています。
Grokでは、会話に埋め込んだ罠のURL(カナリアトークン)に、時間がたってから70回のアクセスがありました。70個のIPアドレス、14か国から、数時間から数日後に来ています。DeepSeek、Copilot、Mistral、Claudeは、送信直後に1回アクセスがあった程度です。Perplexityは、アクセスしないよう指示しても、繰り返しURLを取得しました。論文はGrokだけを、外部の第三者が悪用しうる問題として扱い、2026年4月17日にxAIへ通知しました。2026年9月10日の時点で、公式の返答はなく、公開URLの仕様も変わっていないとしています。
読むときの注意
論文自身が、次の限界を書いています。
- 第三者が存在しても、広告目的とは限らない。決済や不正検知のような運用上の機能もある
- 提供元自身のドメインによる追跡は、機能の通信と区別できない
- 企業向けや行政向けのプランは対象外
- 1つの観測点と1つの想定利用者による、その時点の下限である
論文のPDFには、掲載先の年号やDOIが未記入の部分があります。IMDEA Networksの公開リポジトリは、この論文の日付を2027年7月19日としています。EUobserverは、論文が来年デルフトで開かれる学術会議で発表される予定だと伝えています。つまり、いま読めるのは、掲載が決まった論文の草稿にあたる版です。数値は論文の記述として読み、各社の今の実装は別に確認するのが安全です。
反応と、使う側にできること
スペインのデータ保護当局(AEPD)は2026年5月27日、この研究の内容をまとめた情報を欧州データ保護会議(EDPB)に送り、全欧州の当局への共有を求めたと発表しています。6月の全体会合で取り上げるよう働きかけたともあります。論文によると、OpenAIは2026年8月15日にプライバシーポリシーを更新し、第三者のトラッカーに触れました。ただし、論文の著者はこの変更が研究の影響かどうかは確認できないとしています。
研究者と団体の見方
EUobserverの記事(2026年10月1日)は、研究を率いたNarseo Vallina-Rodriguez氏の説明を載せています。目的は、すでにある追跡技術と、AIの広告とのつながりを確かめることだったといいます。記事によると、論文は、現在の運用とGDPR(EU一般データ保護規則)やePrivacy指令の義務のあいだに「緊張」があると指摘しています。同意、アクセス制御、透明性の仕組みに、広い不備があるという見方です。論文は、利用規約にある「曖昧な表現」が、追跡の役割を分かりにくくしているとも書いています。
デジタル権利団体EDRiの政策担当者は、利用者が健康や心の状態、お金のことをAIに打ち明けるため、これまでの追跡より内容が踏み込んでいると語っています。記事は、Mistralが必須以外のCookieを拒否する選択肢を提供していなかったことも伝えています。
もう1点、Vallina-Rodriguez氏は、追跡する業界がCookieを使わない方式や、本人識別にもとづく方式に移りつつあり、追跡を防ぐ仕組みを回避していると述べています。そうなれば、Cookieの同意画面で拒否する対策の効き目は、今後さらに限られる可能性があります。
なお、EUobserverによると、研究の速報版は2026年5月に公開され、これがAEPDによる欧州の当局への共有の働きかけにつながりました。最終版の論文が対象にしているのは、本文のとおり9サービスです。
ここからは私の見立てです。一般の利用者や、社内で会話型AIを使わせる立場なら、次のあたりが現実的です。
- Cookieの同意画面では、必須以外を拒否する。効果は一部にとどまるが、Claudeのように起動が止まる例がある
- 共有リンクは、必要なときだけ作り、済んだら取り消す。URLを知っている人には誰でも見える前提で扱う
- 個人や顧客が特定できる内容、健康や金銭の相談は、Webの無料版に入力しない。企業向けのプランは今回の対象外なので、契約上のデータの扱いを別に確認する
- 組織で使うなら、広告ブロッカーの導入や、共有機能の利用方針を決めておく
更新履歴
- 論文の掲載先を、IMDEAの公開リポジトリとEUobserverの報道で確かめて追記。研究責任者とEDRiの見方、速報版との関係、Cookieを使わない追跡への移行という研究者の見立てを加えた
誤りや古くなった情報に気づいたら、X で教えてください。