GitHub Universe 2026のセキュリティ新機能、使える条件と費用
この記事で分かること
- package firewallはnpmだけに対応するパブリックプレビューで、GitHub Enterprise Cloudが対象。公開から1日たっていない版、既知のマルウェア、重大な脆弱性のある版などを、インストールの前に止める。プレビューの間は無料
- Dependabotの到達可能性分析は、JavaScriptとTypeScriptのアラートに「到達する」「到達しない」などの判定を付ける。判定はアラートを閉じず、コードをpushしても再計算されない。24時間ごとに走る
- プルリクエストのAI ScanはCodeQLの対象外の言語も調べるが、結果は参考扱いで、マージを止めない
- Agentic autofix、AI Scan、AIによる秘密情報のプッシュ保護は、Code SecurityなどのAIクレジットを使い、Enterpriseの請求画面の「AI usage」に「Advanced Security」として出る
目次(7項目)
GitHub Universe 2026は、10月28日と29日にサンフランシスコで開かれました。基調講演の中心はCopilot appやCopilot Fusionでした。一方でクラウドWatchのレポートには、セキュリティ担当のPierre Tempel氏(Director, Product Management)へのインタビューも載っています。同氏は「セキュリティを片隅から取り出し、SDLC(ソフトウェア開発ライフサイクル)に組み込む」ことを今回の主な強調点に挙げました。
セキュリティの発表は、依存パッケージのインストールを制限するものと、コードやアラートをAIで調べるものに分かれます。ただし、使える契約も、対応する言語も、費用のかかり方も機能ごとに違います。ここでは、導入を決める前に知っておきたい条件を機能ごとに並べます。Agentic Workflows、Copilot appのProjects、Copilot Dreamingについては、今日から試せる3機能の記事にまとめています。
発表の一覧
一部はUniverseの前にChangelogで公開され、会期中のインタビューで紹介されたものです。日付はChangelogの公開日です。
| 機能 | 段階 | 使える条件 | 費用 |
|---|---|---|---|
| package firewall | パブリックプレビュー(10月20日) | GitHub Enterprise Cloud。npmだけ | プレビューの間は無料。一般提供の後は使用量に応じた課金 |
| Dependabotの到達可能性分析 | パブリックプレビュー(10月28日) | GitHub Enterprise Cloud。JavaScriptとTypeScript | プレビューの間は無料。Code Securityのライセンスは不要 |
| プルリクエストのAI Scan | 一般提供(10月15日) | 公開リポジトリ。非公開のリポジトリはCode SecurityかAdvanced Security | Code SecurityのAIクレジット |
| リポジトリ全体のAI Scan | パブリックプレビュー(10月28日) | 上と同じ。個人アカウントの非公開リポジトリは対象外 | Code SecurityのAIクレジット |
| Agentic autofix | 一般提供(10月15日) | GitHub Enterprise CloudでCode SecurityかAdvanced Security | AIクレジットとActionsの実行時間 |
| AIによる秘密情報のプッシュ保護 | パブリックプレビュー(10月28日) | Secret ProtectionかAdvanced Security | Secret ProtectionのAIクレジット。既定はオフ |
このほか、2つの機能がパブリックプレビューになりました。1つは、AIエージェントを組み込んだコードで、プロンプトインジェクションなどの危険を調べる「AIアプリケーション向けのコードスキャン」です。AIアプリケーション向けのコードスキャンには、Advanced Securityのライセンスが要ります。もう1つは、Copilot appでコードスキャンのアラートを扱える拡張機能です。こちらは、ローカルの変更を調べる/security-reviewならCopilotのどのプランでも使えます。既存のアラートを見る・直す・閉じる操作には、コードスキャンが有効になっていることが条件で、非公開のリポジトリではさらにCode Securityが要ります。
package firewallで止められる版と既定の設定
package firewallは、開発者のPC、CIのランナー、コーディングエージェントと、npmの公開レジストリの間に入る中継です。GitHubは、インストールの時点で動くマルウェアの攻撃が続いていること、人が見ていないところで依存パッケージを入れるエージェントやCIが特に狙われやすいことを理由に挙げています。
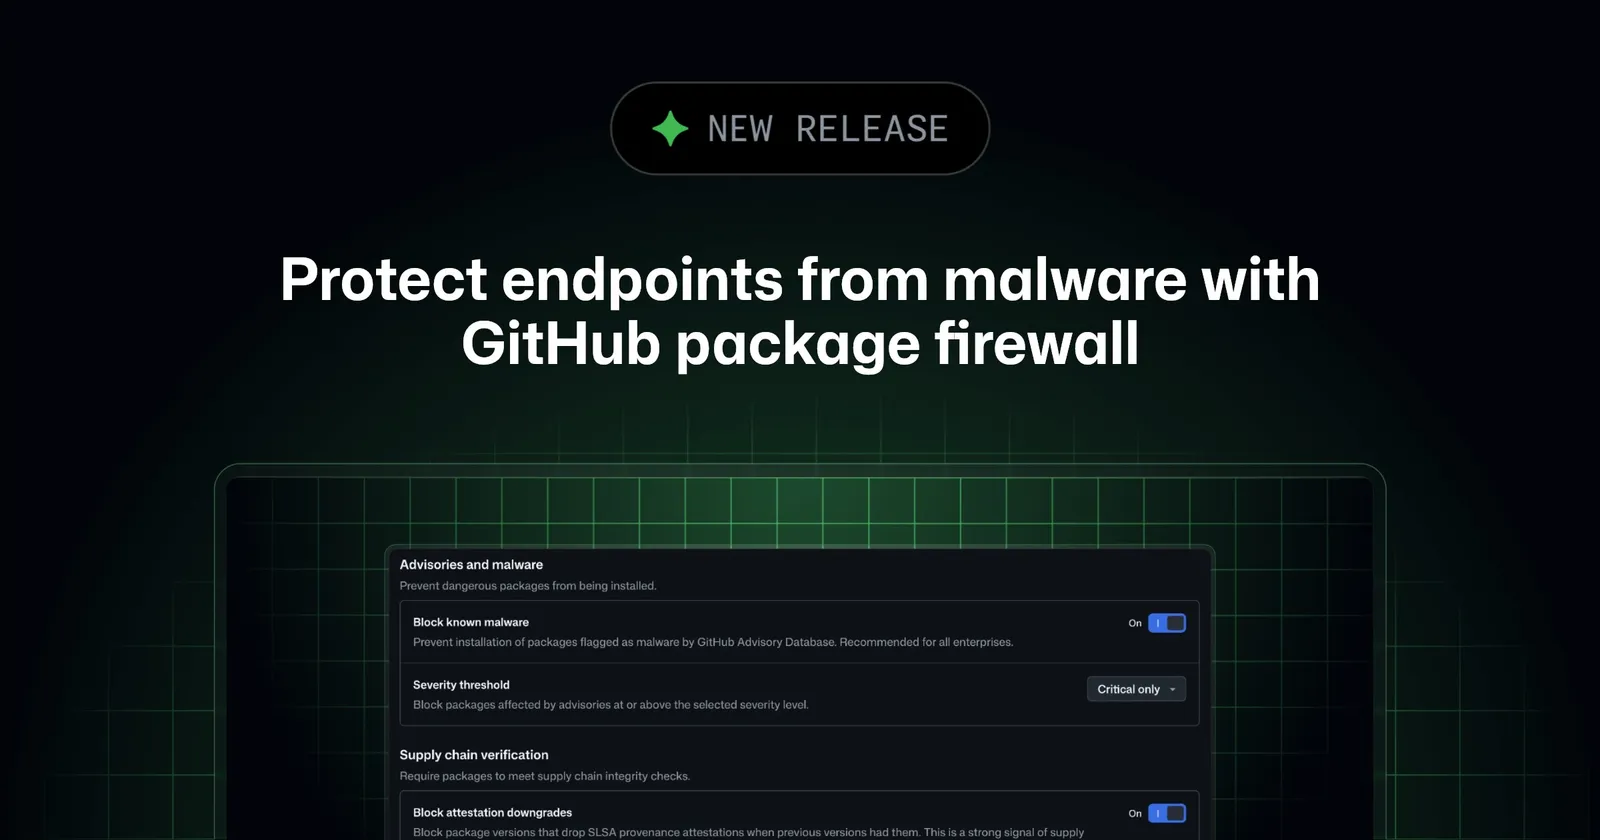
ドキュメントによると、Enterpriseの管理者かセキュリティマネージャーが、次の項目をEnterprise全体の方針として決めます。
| 項目 | 止めるもの | 既定 |
|---|---|---|
| 既知のマルウェア | GitHub Advisory Databaseにマルウェアの勧告がある版 | オン |
| 脆弱性の勧告 | 指定した深刻度以上の脆弱性がある版 | Criticalだけ |
| 構成証明の後退 | 前の版にあったSLSAの構成証明が、新しい版にない | オン |
| 新しく足されたインストールスクリプト | 最近になってpreinstallやpostinstallが加わった版 | オン |
| 公開からの最低日数 | 公開から指定の日数がたっていない版(0〜365日) | 1日 |
使う側は、npmの.npmrcでレジストリをEnterpriseごとのfirewallのURLに向け、Enterpriseのメンバーのトークンを付けます。トークンに必要な権限は、公開リポジトリの読み取りだけです。JFrog Artifactoryの上流にfirewallを置く設定も載っていますが、こちらは試験的な扱いです。Artifactoryから公開レジストリへ直接取りに行く経路を残すと、firewallを通らずに入れられてしまうので、ドキュメントはその経路を外すように書いています。
運用で気をつけたいのは、公開からの最低日数の項目です。脆弱性を直したばかりの版も、日数がたつまでは止まります。止まったときはnpmの出力やCIのログに例外を申請するURLが出て、管理者が承認すると方針に例外として加わります。社内で公開しているパッケージのように、毎回の申請が無駄になるものは、全ての版を許可する例外にもできます。
Help Net Securityの取材に、GitHubのAdam Leftik氏は、新しい版かどうかはパッケージのメタデータにある公開日で判断していると答えています。
Dependabotの到達可能性分析の判定と更新の頻度
到達可能性分析は、依存パッケージの脆弱な関数を自分のコードから呼び出す経路があるかを調べます。CodeQLでリポジトリと依存パッケージの呼び出しの関係を作り、勧告ごとに整理された「脆弱な関数」のデータと照らし合わせます。開いているDependabotのアラートには、次の4つのどれかが付きます。
- 到達する(Reachable): 呼び出す経路が1つ以上ある。経路の例が最大5つ表示される
- 到達するかもしれない(Potentially reachable): 呼び出しを否定できなかった。到達すると同じ扱いにするよう勧めている
- 到達しない(Unreachable): 分析が終わり、経路が見つからなかった。優先度を下げてよいが、これだけを理由に閉じない
- 判定できない(Reachability unavailable): 対象外の言語、分析の失敗や時間切れなど
ドキュメントは到達することと悪用できることは別で、「到達しない」も安全の保証ではないと書いています。判定はアラートを閉じたり却下したりせず、ほかの指標(深刻度、EPSS、本番で使う依存かどうか)と並べて使う前提です。
判定は、有効にした直後に1回出たあと、開いているアラートがある間は24時間ごとにしか更新されません。コードをpushしても分析は始まらず、プレビューの間は手動で走らせることもできません。1回の分析には3時間の上限があり、大きなモノレポや、マニフェストが複数のディレクトリにあるリポジトリでは、判定できないことがあります。
条件はGitHub Enterprise Cloudで、npm、Yarn、pnpmのロックファイルがあること、GitHubホストのランナーで動くことです。セルフホストのランナーには対応していません。プレビューの間は無料で、Actionsの実行時間も請求されません。
Tempel氏はクラウドWatchのインタビューで「90%のアラートをフィルタリングできる」と話しています。ただ、ChangelogとドキュメントにはTempel氏の挙げた割合も、その条件も書かれていません。自分のリポジトリでどれだけ減るかは、有効にして判定の分布を見るまで分かりません。
AI Scanが調べる言語とマージへの影響
プルリクエストのAI Scanは、CodeQLがまだ対応していない言語や形式を調べます。PHP、シェルスクリプト、TerraformのHCL、Dockerfile、JavaのJSP、C#のBlazorなどが例に挙がっています。結果はCodeQLの指摘と同じ画面に「AI」の印付きで並び、修正の提案が付くこともあります。
AI Scanの指摘は参考扱いで、コードスキャンのチェックを失敗させず、ルールセットでマージを止める条件にもできません。フォークからのプルリクエストと、Dependabotが作ったプルリクエストでは動きません。AI Scanは、今のレビューの流れを変えずに足せます。
10月28日にはリポジトリ全体を調べるAI Scanがパブリックプレビューになりました。既定のブランチにある最新のコミットを、決まった時間の枠の中で調べます。CodeQLが既に報告している問題は重ねて報告しません。修正をマージしてもアラートは自動では閉じず、もう一度スキャンを走らせて閉じる作りです。どちらのAI ScanもCopilotのライセンスは要りませんが、Code SecurityのAIクレジットを使います。
Agentic autofixとプッシュ保護で使うAIクレジット
コードスキャンのアラートをCopilotに割り当てると、Agentic autofixが関係するファイルを調べて修正を作ります。CodeQLを走らせ直して確かめた上で、下書きのプルリクエストを開きます。最大25件のアラートを1つのプルリクエストにまとめて直せますが、対象は既定のブランチのアラートだけです。有効にした後は無料の「Generate Fix」の代わりに「Assign to Copilot」のボタンが出ます。Enterpriseの管理者がポリシーで許可し、Copilotの請求方法を決めておく必要があります。
AIによる秘密情報のプッシュ保護は、決まった形式を持たない秘密情報も、周りのコードでの使われ方から見つけてpushを拒否します。GitHubは初期の結果で、秘密情報を止めたpushの数が2倍を超えたと書いています。既定はオフで、AIによる秘密情報の検出とプッシュ保護の両方を有効にしたリポジトリで足せます。エージェントがブロックを回避するときは許可が要るとも書かれています。push後のAI検出のアラートは、これまでどおり追加の料金はかかりません。
この3つはどれもEnterpriseの請求画面の「AI usage」に「Advanced Security」として出ます。ただし、使うAIクレジットのSKUは分かれています。AI ScanとAgentic autofixはCode SecurityのAIクレジット、AIによる秘密情報のプッシュ保護はSecret ProtectionのAIクレジットです。課金のドキュメントは、それぞれ有効にする前に予算で上限を置くよう案内しています。
Git基盤の刷新はまだプライベートプレビュー
UniverseではGitの保存の仕組みを作り直すことも発表されました。GitHubのブログは、Azureの複数リージョンへの移行を来年の早い時期に終える見込みとし、新しいGitの設計の原則に「保存と計算を分ける」「調整を減らす」などを挙げています。クラウドWatchのセッションのレポートによると、新しい基盤は早期の利用者の意見を受けて、発表と同時にプライベートプレビューが始まりました。今の段階で、利用者が設定を変える話は出ていません。
次に確かめること
GitHub Enterprise Cloudの契約があり、npmを使っているなら、package firewallと到達可能性分析はプレビューの間は無料で試せます。package firewallは、まずCIのランナー1つの.npmrcだけをfirewallに向けてみてください。最低日数の既定(1日)でどれだけ止まるかを見ると、例外の申請がどの程度の手間になるかが分かります。到達可能性分析は、組織のセキュリティ構成で一部のリポジトリに有効にし、「到達しない」の割合を見てから広げる順が考えられます。
AIクレジットを使う機能は、有効にする前に予算を決めてください。AI ScanとAgentic autofixはCode SecurityのAIクレジット、プッシュ保護はSecret ProtectionのAIクレジットに予算を置きます。プッシュ保護は、秘密情報が見つからなかったpushでもクレジットを使うことがあります。AI Scanの指摘はマージを止めないので、誰が対応を判断するかも、あわせて決めておいたほうがよさそうです。
関連する記事
AI
GitHub Universe 2026、今日から試せる3機能の条件と費用
GitHub Universe 2026の参加レポートが「今日から試せる」と挙げたAgentic Workflows、Copilot appのProjects、Copilot Dreamingを、公式ドキュメントで確かめました。提供の段階、必要なプラン、AIクレジットのかかり方、承認なしで変わるものを機能ごとに並べます。
茹で 11分
セキュリティAI
Claudeの日記に書いた脅迫は通報された。規約と保存期間を読んで確かめた
フロリダ州の女性が、Claudeに「日記」として書いた保安官事務所への襲撃予告を理由に、重罪の容疑で逮捕されました。通報の経路と、Anthropicの利用規約・プライバシーポリシー・データ保存期間を確かめ、チャットの内容がどこまで読まれうるかを整理します。
茹で 7分
AIセキュリティ
会話型AI 9サービスの通信を調べた論文——チャットの断片が広告・計測事業者に渡る
IMDEA Networksなどの研究チームが、ChatGPTやClaudeなど9つの会話型AIのWebとAndroidアプリを2026年5月に調べました。全サービスが広告・計測事業者を組み込み、会話のURLやタイトルを第三者に送るものもありました。共有リンクの扱いと、使う側ができる対策も整理します。
茹で 8分