2026年9月の情報漏えい・不正アクセス:原因が公表された10件を深掘りする
2026年9月は、タイムズカーの約660万件をはじめ、国内で不正アクセスや情報漏えいの公表が相次ぎました。公表を確かめられた29件のうち、原因まで公表された10件の原因と経緯を深掘りします。
この記事でわかること
- 2026年9月に国内で公表を確かめられた情報漏えい・不正アクセスは29件。Xで話題になった13社は、その一部にすぎない
- 原因まで公表されたのは10件。脆弱性の悪用が6件、設定の不備が1件、フィッシングの連鎖が1件、人の作業ミスと紙媒体の紛失が1件ずつだった
- 脆弱性の多くは、VPN機器、管理画面のログイン、ファイルのアップロード機能といった、外から触れる部分にあった
- 対策の中心は、外から触れる部分の脆弱性をすぐ直すこと、使わない個人データを消すこと、多要素認証でフィッシングの連鎖を止めること
目次
Xでこんな投稿が話題になりました。
トッパン「タイムズがデカいのやらかしたぞ!!
今のうちにリリースしろ!!」
レゴランド「俺も!」
日本郵便「俺も!」
京王グループ「俺も!」
東京メトロ「俺も!」
イープラス「俺も!」
ニッポンレンタカー「俺も!」
スターツ出版「俺も!」
セコマ「俺も!」
集英社「俺も!」
クロネコヤマト「俺も!」りそな「実は俺も!!!」
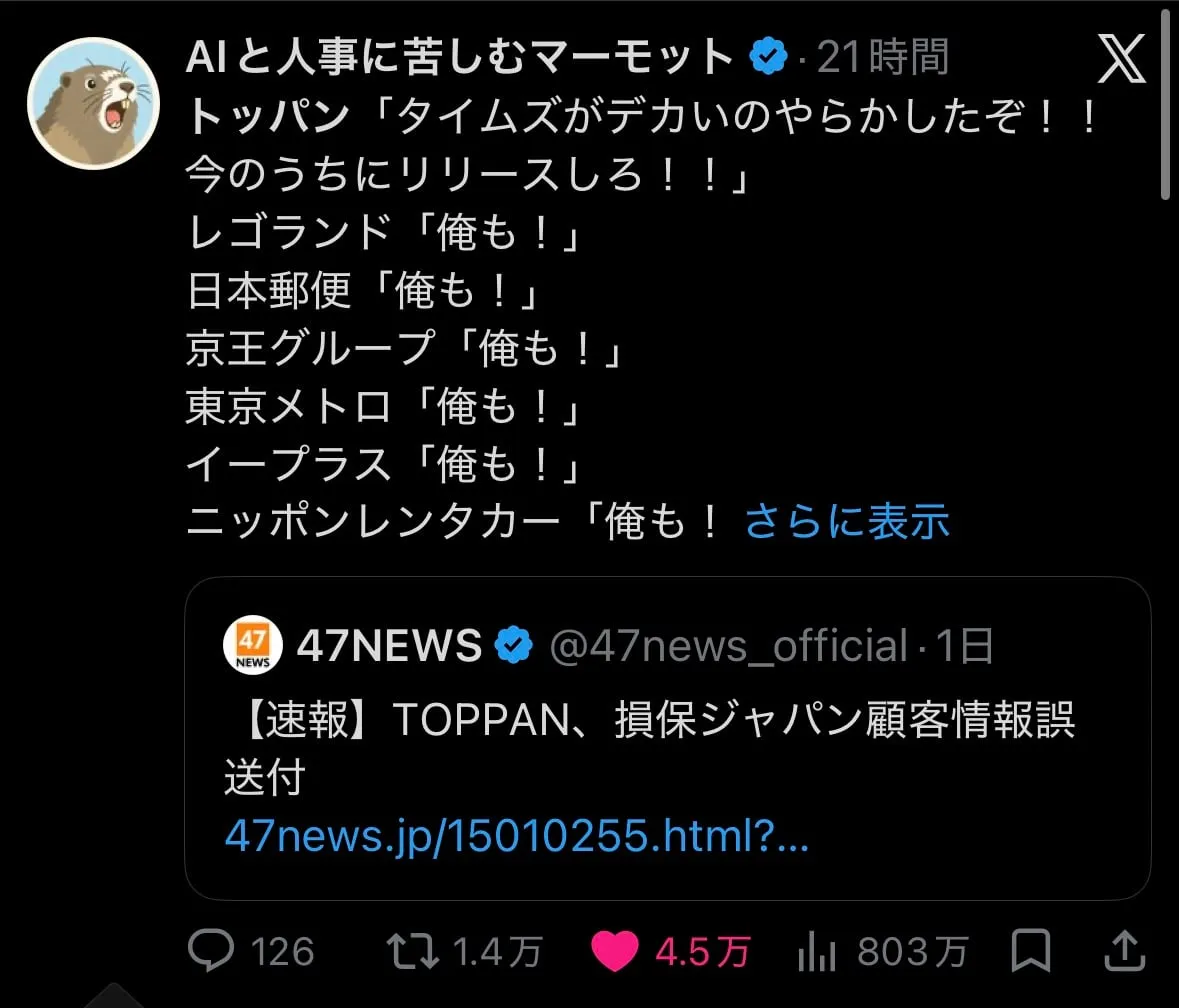
タイムズカーの約660万件の漏えいが公表された前後の数日で、各社の公表が続いた様子を皮肉ったツイートですが、実際には、9月に公表された事案はこの13社にとどまりません。月の半ばまでに、デジタル庁の約24.6万件やGyazoの約2362万件なども公表されていました。公表日と内容を確かめられた29件のうち、原因まで公表されたのは10件です。
原因が公表された10件
外から触れる機器の脆弱性:デジタル庁(GSS)
政府共通の業務基盤「ガバメントソリューションサービス(GSS)」の件です。デジタル庁の発表によると、流れは次のとおりでした。
- 6月25日、保守運用担当者のアカウントを使って、サーバー上の大量のファイルにアクセスがあったことを検知した
- 7月9日、第三者がネットワーク接続機器(VPN)の脆弱性を利用してシステムに侵入していたと判明した
- 漏えいした可能性がある個人情報は約24.6万件。GSSを利用する機関の職員などが約18.9万件、業務に携わった事業者などが約5.7万件
デジタル庁は再発防止策として、脆弱性の管理方法の見直しと、外部からの接続方法の改善を挙げています。VPN機器は、インターネットから直接接続できる機器です。修正が出てから適用するまでの時間が、そのまま攻撃の機会になります。
Webシステムの脆弱性から複数のシステムへ:ムラウチドットコム
老舗のECサイトのムラウチドットコムは、7月15日未明のシステム障害をきっかけに、不正アクセスの痕跡を見つけました。9月15日の第二報では、フォレンジック調査の結果、771万6811件の個人情報の漏えいを確認しています。ITmedia NEWSによると、原因はWebシステムの一部にあった脆弱性で、そこを起点に複数のシステムへ侵入されました。クレジットカード情報とパスワードは含まれていません。
サービスの機能に潜んでいた穴:Gyazo、スマレジEC、Zaim、PhotoGoods
4件は、サービス自体の機能や処理にあった弱点を突かれています。
Gyazoは、9月11日に画像アップロードサーバーの脆弱性を悪用され、第三者にシステム上で任意のコマンドを実行されました。Helpfeelの第一報によると、データベースからユーザーに関するデータ約2362万件と、画像のメタデータ約4.9億件が流出しています。第二報では、削除済みの画像のメタデータ約1.74億件の流出も分かりました。ユーザーの約76%は、メールアドレスを登録していない匿名ユーザーです。流出した情報が画像の閲覧に悪用されないよう、一部の画像の閲覧を止める措置もとられました。
スマレジECでは、顧客の管理画面のログイン機能にあった脆弱性が悪用されました(スマレジの発表)。影響を受けた可能性があるのは4社の環境で、顧客情報や受注情報、管理者情報、WordPressの情報の一部が閲覧・取得された可能性があります。脆弱性は9月18日に修正されました。
Zaimは、情報を読み取られたのではなく、書き換えられた事案です。くふうカンパニーホールディングスの発表によると、第三者がシステムの一部の処理にあった不具合を悪用しました。9月18日夜から19日未明にかけて、14名のニックネームやメールアドレスなどが書き換えられています。家計簿データへの影響や情報漏えいは確認されていません。
PhotoGoodsは、カルビーの「プロ野球チップス」をモチーフにしたカードを注文できるサービスで、大興印刷が運営しています。大興印刷の発表によると、システムの脆弱性とファイルアップロード機能を悪用され、決済画面に入力されたカード情報を盗むプログラムを置かれました。設置されていたのは8月6日から9月11日までです。この間に決済画面でカード番号、有効期限、セキュリティコードを入力した人は、購入を完了していなくても対象になり得ます。不正な管理者アカウントも作られていました。発見のきっかけは、不審な外部プログラムが読み込まれているという外部からの連絡でした。
設定の不備から特権アカウントを作られた:集英社
集英社の発表によると、ファッション誌のブロガーを管理するシステム「HAPPY PLUS COMMUNITY」で、次の流れで情報が抜かれました。
- 利用しているCMSの設定の不備を起点に、APIの認証情報を狙う攻撃を受けた
- 特権ユーザーのアカウントを不正に作られた
- APIリクエストを繰り返し実行され、登録情報が取得された
不正アクセスは9月9日の0時45分〜1時25分と、13時42分〜16時46分の2回です。この間に、システムのテンプレートを使ったメールが100件のアドレスへ計3通送られ、受け取った利用者からの通報で発覚しました。漏えいしたのはブロガー2835名の氏名や住所に加え、結婚状況、子の有無、身長、肌タイプといった、個人別の画面に登録されていた情報です。
乗っ取ったメールで次のフィッシング:東洋紡グループ
東洋紡エムシーの発表によると、9月24日、グループ会社の東洋紡せんいで従業員のメールアカウントが乗っ取られ、社内外に約1500件の不審メールが送られました。フィッシングサイトへ誘導するメールです。このメールを受け取った東洋紡エムシーの従業員2名もフィッシングの被害に遭い、9月28日にメールアカウントへの不正アクセスが確認されています。取引先とやり取りする正規のアカウントから届くため、受け取った側は見分けにくいメールです。
攻撃ではない事故:TOPPANとりそな銀行
投稿の口火を切ったTOPPANは、攻撃を受けていません。TOPPANの発表によると、損害保険各社から受託している「保険料控除証明書発行サービス」の運用で、担当者がマウスのドラッグ&ドロップを誤りました。損保ジャパンの契約者17万7426名分のデータが入ったZIPファイルを、別の損保会社向けのZIPファイルに混ぜて送っています。データはカナ氏名、保険料控除用の証券番号、業務IDの3項目で、送付先で削除されました。
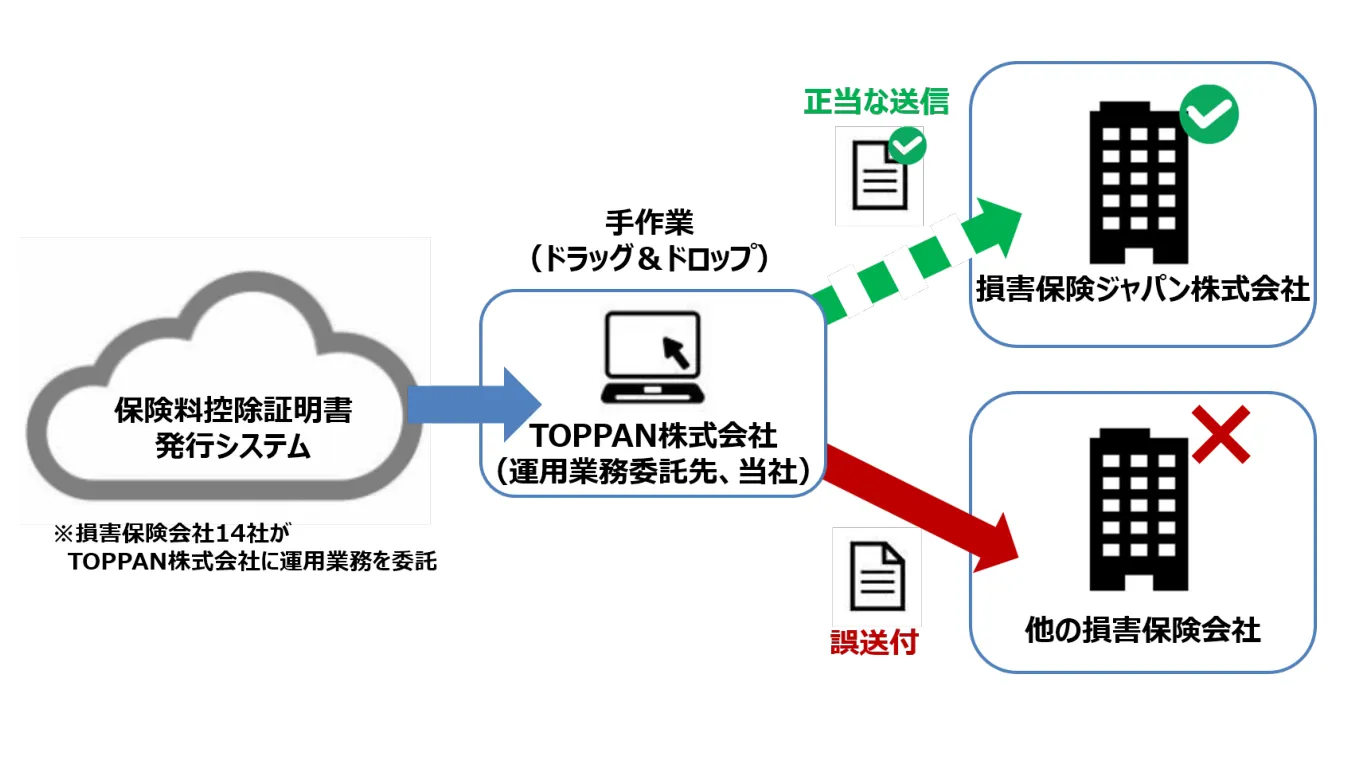
複数社分のZIPファイルが同じフォルダーにある状態で操作し、送る前に中身を確かめていませんでした。TOPPANは再発防止策として、ファイルの添付を「ファイルを選択」に統一し、作業者とは別の確認者を置き、送付をシステム化するとしています。
りそな銀行は、現在の福生支店にあたる店舗などで1992年〜2001年に口座を解約した、約9000人分の記録(氏名、口座番号、解約金額など)を紛失したと公表しました。日本経済新聞によると、誤って廃棄した可能性が高く、外部に流出した可能性は低いとしています。
学びと対策
- 外から触れる部分の脆弱性を、すぐ直す: デジタル庁はVPN機器、スマレジECは管理画面のログイン、GyazoとPhotoGoodsはアップロード機能が侵入経路でした。インターネットに面した機器とサービスの一覧を持ち、修正の適用を最優先にする
- アップロード機能と管理者アカウントを見張る: PhotoGoodsでは不正な管理者アカウントが作られ、集英社では特権アカウントを作られました。管理者や特権のアカウントが新しく作られたら、通知が届くようにしておく
- 持たないデータは漏れない: タイムズカーでは、退会した人や入会を完了しなかった人の本人確認書類まで漏えいしました。Gyazoでは削除済みの画像のメタデータも流出しています。確認が終わった書類や、削除したデータの記録は、保存期間を決めて消す
- 多要素認証でフィッシングの連鎖を止める: 東洋紡グループでは、乗っ取られたアカウントから届いたメールで、別の会社の従業員も被害に遭いました。パスワードを盗まれてもログインできないよう、メールにも多要素認証を入れる
- 小さな異常を追いかける: セイコーマートは1件の不正な退会処理、ムラウチドットコムはシステム障害、集英社は利用者からの通報が、発見のきっかけでした。「たった1件」の異常を、調査につなげる手順を用意しておく
- 委託先と外部サービスも自社の範囲とみる: レゴランドは外部の予約基盤、PhotoGoodsはカルビーの提携先、TOPPANは委託先の手作業で、情報が外に出ました。委託先で事故が起きたときの連絡経路と、扱うデータの範囲を契約で決めておく
- 手作業の送付をなくす: TOPPANの再発防止策(ファイル選択への統一、確認者、送付のシステム化)は、同じような受け渡しがある職場ならそのまま参考になる
利用者としてできることは、各社の呼びかけと共通しています。企業をかたるメールやSMSのリンクを開かない、パスワードを使い回さない、対象だと連絡が来たらパスワードを変える、の3点です。