ServiceNowが買収したArmisとは:工場や病院の機器まで見つける仕組み
この記事で分かること
- Armisはネットワークにつながる機器を、端末にエージェントを入れずに見つけて分類し、危なさを測る会社。工場の制御機器(OT)、IoT、医療機器まで対象にし、約70億台の機器を追跡しているとしている
- ServiceNowは2025年12月に約77.5億ドルの現金での買収を発表し、2026年4月20日に完了した。Armisの製品「Armis Centrix」は単体でも引き続き提供される
- ServiceNowはArmis(機器)とVeza(権限)の情報をCMDBとAI Control Towerにつなぎ、見つけた弱点の修正まで自動で進める「Autonomous Security」を組み立てている。8月に発表した製品のうち4つは2026年12月の提供予定
目次(9項目)
ServiceNowは2026年4月20日に、セキュリティ企業Armis(アーミス)の買収を完了しました。金額は約77.5億ドルで、diginomicaはServiceNowで過去最大の買収と書いています。チケットやワークフローの会社が、なぜセキュリティの会社をこの額で買ったのか。この記事ではArmisが何をする会社なのかと、ServiceNowのセキュリティ製品の中でどこに入るのかを扱います。
2025年12月の買収の発表では、ServiceNowとArmisのロゴを「+」でつないだ画像が使われました。
Armisは「つながっている機器を全部見つける」会社
Armisは2015年に創業した会社で、買収の発表時点で社員は約950人、年間の継続収入(ARR)は3億4,000万ドルを超え、前年から50%以上伸びていました(ServiceNowの買収発表)。主な製品は「Armis Centrix」です。
得意なのは会社のネットワークにつながっている機器を見つけて、何の機器かを分類することです。パソコンやサーバーなら、資産管理のエージェント(常駐ソフト)を入れて情報を集められますが、工場の制御機器や医療機器のように、従来の道具では見落としやすい機器もあります。2026年5月の発表によると、Armisはエージェントを使わず、業務を止めずに通信を監視して、機器の種類、分類、ファームウェアの版、振る舞い、その時点のリスクを資産の記録に足します。
対象はパソコンやサーバーなどのITに加え、工場やプラントの制御機器(OT、Operational Technology)、IoT、医療機器、フィジカルAI、クラウド、コードまで広く取っています。
完了の発表によると、Armisは約70億台の機器をリアルタイムで追跡しています。Gartnerのサイバーフィジカルシステム(CPS)保護プラットフォームのMagic Quadrantでは、2年続けてリーダーに選ばれたとも書かれています。
見つけたあとに、何を優先して直すかを決める
ServiceNowが投資家向けに出した買収の理由の資料は、機器を見つけてから直すまでを4つの段階で説明しています。
- 全部を見る(Armis Visibility)
- どうつながっているかを理解する(Enriched Graph)
- 何が一番大事かを決める(Armis Exposure Management and Prioritization)
- 規模と速さをもって動く(ServiceNowのAIエージェントとワークフロー)
2つ目のグラフは機器、サービス、アプリ、ID、データの流れを、点と線のつながりとして持ちます。外から見えてしまっているOT機器や、権限の範囲を誤ったIDが1つあったとき、その影響がどの業務サービスやプロセスに広がるかをたどれるわけです。資料によると、その機器だけの深刻度ではなく、影響の広がり(blast radius)で修正の順番を決められます。
ServiceNowが買った理由:見つける道具と直す道具が分かれていた
ServiceNowの完了の発表は、これまでのセキュリティの道具の問題を「リスクを管理する道具は修正を実行できず、修正する道具は全体が見えていない」とまとめています。言い換えると、脆弱性を見つける製品と修正の作業を回す製品が別々だった、という指摘です。
ServiceNowはもともと修正の側を持っていました。CMDB(構成管理データベース)にはどの機器がどの業務サービスを支え、どのチームが関わるかが載っており、脆弱性対応やセキュリティインシデント対応のワークフローもそろっていました。買収の発表はArmisの強みを、従来の道具が見落としやすいOT、IoT、医療機器、産業機器まで含めた、エージェントなしの検出と分類だとしています。これをCMDBと組み合わせるのが、ServiceNowの考えです。
ForresterのアナリストはThe Registerの取材に、ArmisによってServiceNowのCMDBに、これまでになかった大量のデータが入り、既存の検出の機能が「桁違いに(an order of magnitude)」強くなる、と答えています。
ServiceNowのセキュリティとリスクの事業は、2025年の第3四半期に年間契約額(ACV)10億ドルを超えていました。ServiceNowは、Armisの買収でセキュリティとリスクの製品の市場機会が3倍以上になると見込んでいます。
発表から完了までの流れ
| 時期 | 出来事 |
|---|---|
| 2025年12月23日 | ServiceNowがArmisを約77.5億ドルの現金で買収すると発表。完了は2026年後半の見込みとした |
| 2026年3月2日 | ID(権限)のセキュリティ企業Vezaの買収が完了 |
| 2026年4月20日 | Armisの買収が完了。見込みより早く、発表から4か月足らず |
| 2026年5月5日 | 年次イベントKnowledge 2026で、ArmisとVezaを組み込んだ「Autonomous Security & Risk」を発表 |
| 2026年8月4日 | 「Autonomous Security」として6つの製品群を発表 |
買収額は現金で、手元の資金と借り入れでまかなうとしています。Armisの共同創業者でCEOだったYevgeny Dibrov氏は、8月の発表ではServiceNowのサイバーセキュリティとリスクの担当SVP兼GMとして登場しています。
ArmisとVezaが、ServiceNowのセキュリティの中でどう組み合わさるか
ERP Todayの記事は、ArmisとVezaの役割を次のように整理しています。Armisは「環境に何があるか」を、Vezaは「誰が、何が、それにアクセスできるか」を示し、ServiceNowはその情報を、セキュリティ、リスク、インシデント対応、修正のワークフローに流します。
完了の発表によると、Armisはつながっている機器の情報をリアルタイムで集め、Vezaの「Access Graph」は人、機械、AIエージェントのIDが持つ権限をシステムをまたいで洗い出します。ServiceNowの「Context Engine」がこの2つを業務サービス、プロセス、チーム、ポリシーと結び付け、その上でリスクの優先順位付けと修正をワークフローで自動化します。全ての操作は監査の記録に残る、という説明です。
5月の発表ではArmisの情報をServiceNowのCMDBに直接流し込み、静的だった資産の台帳を、実際の攻撃対象の今の姿に変えるとしています。同じ情報はセキュリティインシデント対応のワークフローにも渡り、侵害の前にリスクを評価した情報を、侵害のあとの封じ込めにもそのまま使えるようにします。
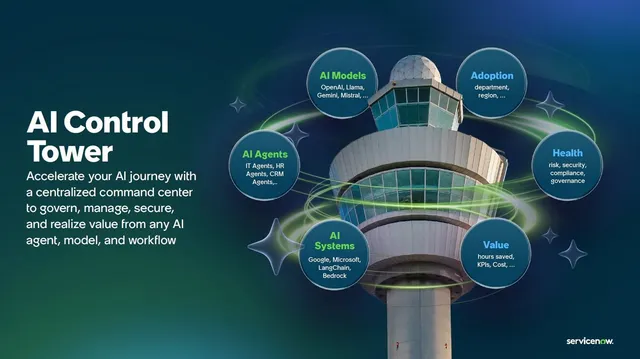
AIエージェントの管理には、AI Control Towerも関わります。8月の発表によると、6つの製品群はAI Control Towerにつながる形です。5月の発表は「企業の中で動くAIエージェントは全てIDを通して動く」とし、AI Control TowerがAIエージェントを現れた時点から台帳に載せ、リスクを評価し続け、最小限の権限を守らせると説明しています。
8月に発表された6つの製品群
2026年8月の発表は、Autonomous Securityを6つの領域に分けています。
| 領域 | 主な製品 | 何をするか |
|---|---|---|
| 露出の一元管理 | Agentic Exposure Management、Vulnerability Resolution AI Specialist | あらゆる出所の脆弱性の検出結果を1つにまとめ、優先順位を付ける。AI Specialistは仕分けと修正を進め、リスクの低いパッチは自分で当てる |
| 継続的な脆弱性の検出 | Application Security、DAST、EASM | AIが生成したコードやモデルの依存関係の脅威モデリング、動いているアプリとAPIの検査、攻撃者から見える外部の攻撃対象の洗い出し |
| サイバーフィジカルのセキュリティ | Agentic AI for Cyber Physical Security | OTと医療機器のネットワークで、エージェントなしで機器を見つけ、平常時の振る舞いを基準にし、攻撃の経路をモデル化する |
| IDとアクセスのセキュリティ | AI Agent Access Security、Non-Human Identity Remediation | AIエージェントのアクセス制御を、基盤やモデルの提供元をまたいでそろえる。人以外のIDの鍵の更新、削除、権限の取り消しを自動で行う |
| エージェントによるインシデント対応 | Tier 2 SOC AI Specialist | 複雑なインシデントの対応計画を立てて実行し、リスクの高い判断だけを人の分析者に回す |
| サイバーリスクとコンプライアンス | Agentic AI for Continuous Control Monitoring、Cryptographic Asset Compliance | 職務の分離、アクセス権、設定の状態を常に評価する。古い暗号方式を見つけ、量子コンピューターに耐える方式への移行を案内する |
SiliconANGLEは、サイバーフィジカルの部分は主にArmisから、IDの部分はVezaから来ていると書いています。
提供時期は発表の時点で次のとおりです。
- 提供中:Agentic Exposure Management、Autonomous Remediation Agents、Application Security、DAST、EASM、Agentic AI for Cyber Physical Security、AI Agent Access Security、Non-Human Identity Remediation
- 2026年12月に提供予定:Tier 2 SOC AI Specialist、Vulnerability Resolution AI Specialist、Agentic AI for Continuous Control Monitoring、Cryptography Asset Compliance
機器の検出から修正までの流れ
投資家向けの資料には拠点やネットワークを多く持つ会社の例があります。それを手順に直すと、次のようになります。
- ArmisがITとOTの環境全体から、機器と脆弱性の情報を集める
- グラフで、その機器がどの業務サービスにつながっているかを見て、直す順番を決める
- AIエージェントがインシデントを起票し、担当に振り分け、情報を足す
- 修正を提案または実行し、変更の手続きを起こし、危ない機器やサービスの封じ込めをServiceNowのワークフローで進める
買収の発表は検出の結果が自動で適切なチームに届き、大規模な修正を起こす姿を描いています。ServiceNowは自社のセキュリティ運用チームでもAutonomous Security & Riskを使っており、AIエージェントによってインシデントの処理が従来のワークフローより7倍速くなったとしています。
既にArmisやServiceNowを使っている場合
ArmisとServiceNowは買収の前から提携していて、連携の仕組みがいくつもありました。代表的なものがServiceNow StoreのService Graph Connector for Armisです。Armisが見つけた機器の情報(ハードウェア、OSなど)でCMDBを最新に保ち、重複や古い記録を減らすためのものです。完了の発表も今回の連携は「始めるのではなく加速する」ものだと書いています。
Armis Centrixの今の利用者に向けては、ServiceNowの製品、開発、営業の組織が支える体制になり、ServiceNow AI Platformと既に連携しているうえ、単体の製品としても引き続き提供する、と説明しています。より深い連携は時間をかけて進めるとしています。
なお、Service Graph Connector for ArmisはStoreでは無料ですが、使うにはAPIにアクセスできるArmisのライセンスと、Subscription Unit方式のITOM VisibilityかITOM Discoveryの契約が要ります。このコネクタがCMDBに作ったり変えたりした構成アイテムのうち、ITOM VisibilityやITOM Discoveryでまだ管理していないものは、Subscription Unitの消費を増やします。
Armis Centrix自体は、買収の前から日本でも売られていました。クラウドWatchによると、サイバネットシステムが2023年11月に、Armisの日本の拠点であるアルミス・ジャパンと販売代理店契約を結び、販売を始めています。
公表されていないこと
次の点はServiceNowとArmisの発表、ServiceNow Store、報道を調べても公式の情報が見つかりませんでした。
- 価格:Armis Centrixと、Autonomous Securityの各製品のServiceNowでの価格は公開されていません
- ライセンスの形:Autonomous Securityの各製品と、既存のSecurity Operationsのライセンスとの関係は、発表に書かれていません
- 日本での提供:ServiceNow経由での日本の提供時期や日本語への対応は、発表に書かれていません
- 統合の時期:Armis Centrixの画面やデータが、ServiceNowの中にどの順で取り込まれるかの時期は示されていません
工場や病院のように、エージェントを入れられない機器を多く抱える組織にとっては、見つける仕組みと直す仕組みが1つの会社にそろったことになります。一方で、8月に発表した製品のうち4つはまだ提供前で、AIが修正まで進める部分がどこまで任せられるかは、12月以降の実際の製品を見る必要がありそうです。
関連する記事
ServiceNow
ServiceNowの「Four Zeros」とは:自律的なIT運用の導入ブループリント
ServiceNowが2026年10月19日にコミュニティで公開した「Four Zeros」は、製品ではなく、ITSM・ITOM・CMDBを組み合わせて使う順番を示した導入の資料です。4つの目標の中身、6段階と関門の進め方、Admin CenterのAdoption Blueprintsとの違い、まだ分からないことを整理します。
茹で 14分
ServiceNowセキュリティ
ServiceNowのAI Passportとは:AIエージェントの権限を実行時に確かめる
ServiceNowが2026年10月15日に発表したAI Passportは、AIエージェントごとに署名付きの資格情報を発行し、エージェントとMCPサーバーにできることを実行時に確かめる仕組みです。AI Gatewayとの違い、NVIDIA OpenShellとの関係、提供時期と未公表の点を整理します。
茹で 10分
ServiceNowAI
ServiceNowのAI Control Towerとは:社内のAIを見張る管制塔を基本から解説
ServiceNowのAI Control Towerは、社内のAIを1つの台帳に集め、承認、監視、停止、費用の集計までを1か所で扱う製品です(2025年5月に一般提供)。5つの柱、使う人の役割、必要なライセンス、Microsoft Agent 365との関係、公表されていない点を、空港の管制塔にたとえて解説します。
茹で 13分